NINTENDO SWITCH 2
NS2JB & HOMEBREW
LA RECHERCHE S’ACCÉLÈRE
Extraction de fichiers de jeux, analyse des vulnérabilités et premières applications non officielles : les travaux autour de ns2jb ouvrent une nouvelle phase pour la recherche sur Switch 2.
Depuis la publication publique de ns2jb le 22 octobre 2026, la communauté de la sécurité et du modding multiplie les expérimentations sur Nintendo Switch 2. Entre accès à certaines ressources internes, outils de développement et démonstrations de jeux, les annonces se succèdent à un rythme soutenu.
Cette dynamique appelle toutefois une distinction essentielle : un exploit logiciel ne signifie pas l’arrivée d’un custom firmware universel. Les résultats confirmés, les démonstrations et les annonces non vérifiées n’offrent pas tous le même niveau de garantie.
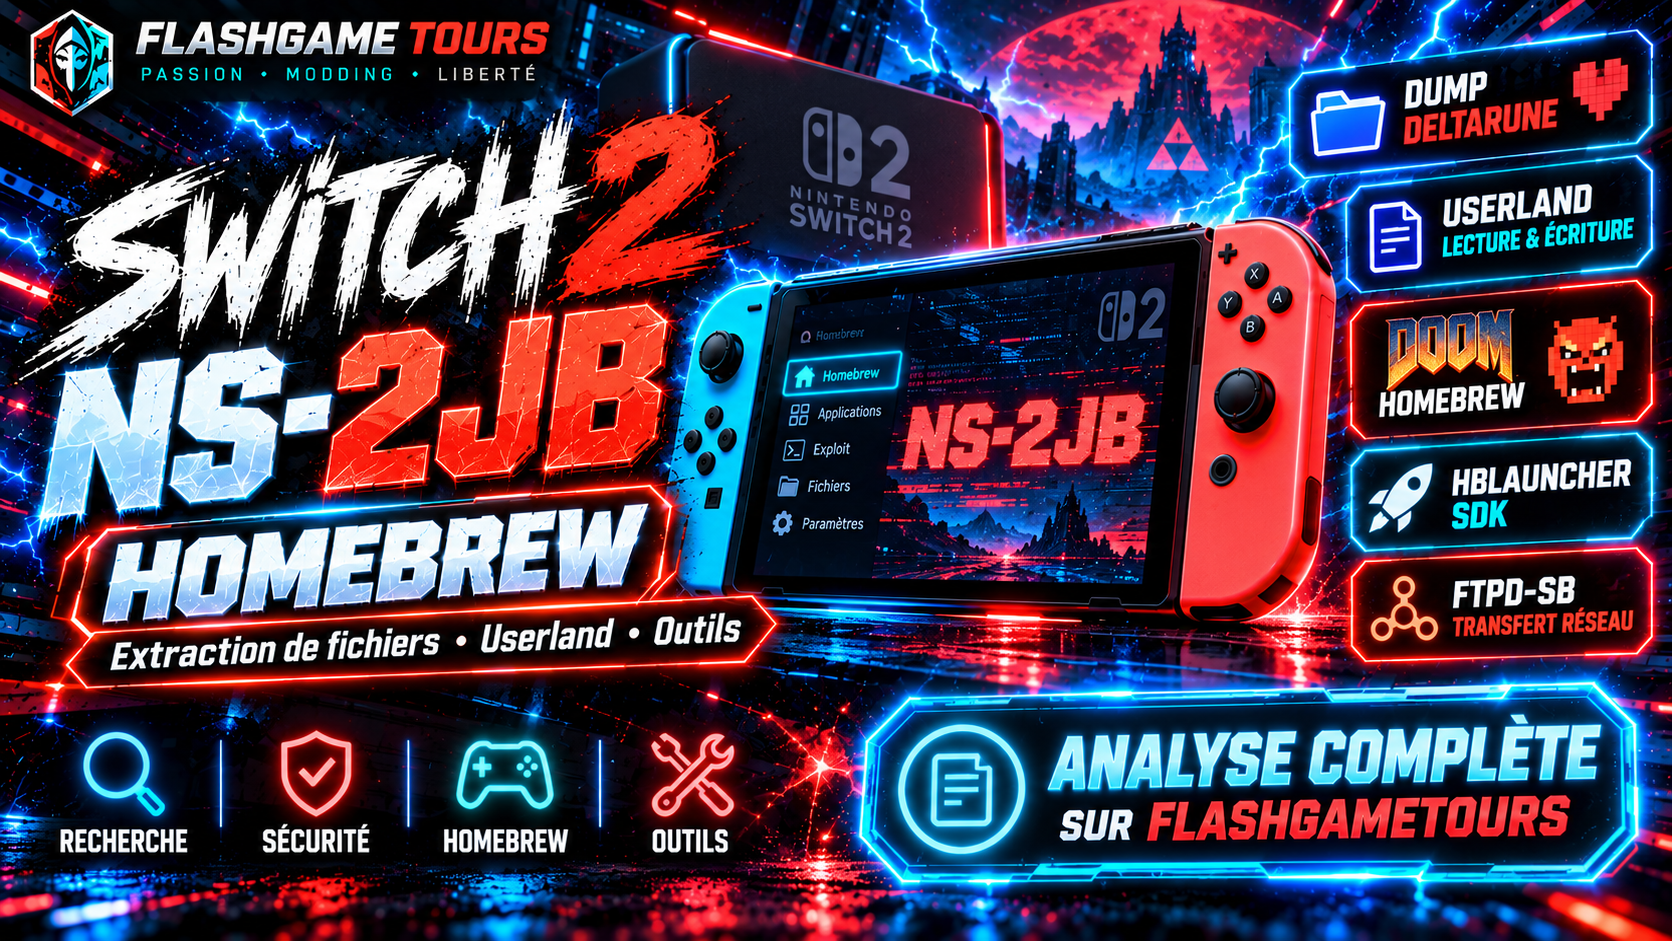
ns2jb permet une exécution de code avec les privilèges de certains modules système, notamment fs, sans compromettre le noyau. L’exploit reste non permanent : son effet disparaît après un redémarrage. Aucun Atmosphère pour Switch 2 ni solution grand public équivalente n’est disponible à ce stade.
1. Extraction des données : le cas Deltarune
Le 24 octobre, des captures relayées par le compte NERS ont évoqué l’extraction de ressources de Deltarune sur Nintendo Switch 2. Un membre de la communauté, identifié comme Hexa, aurait accédé à des fichiers du jeu relatifs aux chapitres 1 à 4.
La nuance technique est de taille : les éléments mentionnés concernent des ressources et fichiers de différences, et non la preuve d’une image de jeu complète, vérifiée et directement exploitable par un émulateur. Ces informations proviennent de publications et de captures communautaires dont tous les détails n’ont pas été confirmés indépendamment.
Précision technique : extraire des ressources de type RomFS ou identifier des différences entre fichiers ne revient pas à obtenir une ROM intégrale ni à rendre possible le lancement d’une copie de jeu. L’intérêt immédiat demeure l’analyse des formats, des contenus et de l’architecture logicielle.
2. ns2jb : de l’accès utilisateur aux privilèges du module fs
Le chercheur Sammy Hajhamid, connu sous le pseudonyme pepsipu, est à l’origine de l’exploit ns2jb. Son point d’entrée repose sur SmileBASIC 4, suivi d’une chaîne de vulnérabilités visant notamment le module système de gestion des fichiers, appelé fs.
L’analyse technique relayée par hexkyz et le billet du chercheur décrivent des opérations de manipulation de mémoire (heap grooming), des primitives de lecture et d’écriture arbitraires et une élévation de privilèges au sein de certains processus. Des outils d’intelligence artificielle, dont Codex, ont participé à certaines phases d’exploration et de stabilisation, sans remplacer le travail de recherche humaine.
Concrètement, ces capacités autorisent l’étude du stockage interne et de modules logiciels, ainsi que l’exécution de code natif avec les permissions de certains modules système. Elles ne constituent ni un accès au kernel ni une récupération générale des clés cryptographiques protégées de la console.
3. Doom, HBLauncher et FTP : les premiers projets visibles
Les premières applications concrètes commencent à émerger. Elles mettent en évidence la créativité des développeurs, mais leurs caractéristiques restent très différentes d’un environnement homebrew mature.
Doom sur Switch 2
Le développeur byizmysh a publié le 24 octobre une vidéo présentant Doom exécuté sur Switch 2 à sa manière. C’est une démonstration, pas un portage public accompagné d’une version téléchargeable et vérifiée.
HBLauncher & SDK
RavensClawX a publié un lanceur, son code source, un kit de développement et un exemple « Hello World ». L’exécution des petites applications repose sur les shaders GPU via SmileBASIC, et non sur un CFW classique.
ftpd-sb
Ce serveur FTP expérimental permet les échanges réseau avec les espaces autorisés de SmileBASIC. Il n’ouvre ni la carte microSD de toute la console ni les sauvegardes des autres jeux.
Ce qui devient possible
- Explorer certaines ressources logicielles et certains modules système.
- Développer des expérimentations homebrew via HBLauncher.
- Tester des démonstrations techniques de jeux et d’applications.
- Transférer des fichiers dans les répertoires SmileBASIC autorisés.
Ce qui reste limité
- Aucun custom firmware de type Atmosphère pour Switch 2.
- Aucune compromission publique démontrée du noyau.
- Pas de lancement universel de copies de jeux.
- Exécution non permanente : redémarrage et dépendances externes.
Important : l’utilitaire FTP est expérimental et ne propose ni chiffrement ni authentification ; son utilisation est à réserver à un réseau local de confiance.
4. Nouvelles pistes d’accès et réactions autour de Nintendo
Les chercheurs s’intéressent également à d’autres surfaces d’attaque, notamment à certains titres fondés sur le moteur de romans visuels Artemis et à l’utilisation de sauvegardes modifiées. Ces pistes ne correspondent pas, à ce jour, à une méthode publique simple et autonome : certaines supposent déjà de disposer d’une première Switch modifiée.
Autre évolution notable : SmileBASIC 4, utilisé comme point d’entrée par ns2jb, a disparu de plusieurs boutiques Nintendo eShop après la divulgation de l’exploit. Cette chronologie est documentée, mais Nintendo n’a pas officiellement détaillé les raisons de ce retrait.
Le développeur Gezine a par ailleurs déclaré avoir reçu un e-mail de Nintendo. Le contenu du message n’a pas été rendu public : il serait donc prématuré de présenter cette communication comme une mise en demeure ou une action juridique confirmée.
Vigilance : la présence de démonstrations spectaculaires et de dépôts de code ne valide pas les annonces de « jailbreak en un clic » ou de « CFW Switch 2 universel ». La compatibilité, la reproductibilité et les risques pour la console doivent être examinés avant toute expérimentation.
5. État des lieux technique au 26 octobre 2026
| Élément | Situation actuelle |
|---|---|
| Exploit public | ns2jb, dévoilé le 22 octobre 2026 |
| Version système documentée | Firmware 23.0.1 |
| Point d’entrée initial | SmileBASIC 4 |
| Niveau d’accès | Code natif avec privilèges de certains modules, dont fs |
| Persistance | Non : réinitialisation après redémarrage |
| HBLauncher | Projet et SDK expérimentaux, applications basées sur GPU |
| ftpd-sb | Accès limité aux fichiers propres à SmileBASIC |
| Extraction de Deltarune | Signalements communautaires, pas de ROM complète vérifiée |
| Exploit kernel / CFW public | Non disponible à cette date |
L’intérêt de ns2jb réside avant tout dans les possibilités nouvelles qu’il ouvre à la recherche, au développement homebrew et à l’étude de l’architecture de la Nintendo Switch 2.
Bilan et perspectives
En quelques jours, la scène Nintendo Switch 2 est passée de la publication d’une chaîne d’exploitation logicielle à la présentation de ses premiers outils communautaires. Les perspectives pour l’analyse des fichiers, le modding et les applications indépendantes progressent nettement.
Il reste néanmoins essentiel de ne pas confondre preuve de concept, annonce communautaire et outil stable. Sans exploit du noyau ni custom firmware public, la console demeure très loin d’offrir l’écosystème de modification mature connu sur la première Nintendo Switch.

Comments are closed